Një valë e re sulmesh kibernetike të tipit “smishing” (mashtrim përmes mesazheve telefonike) ka vënë në lëvizje institucionet financiare në vend.
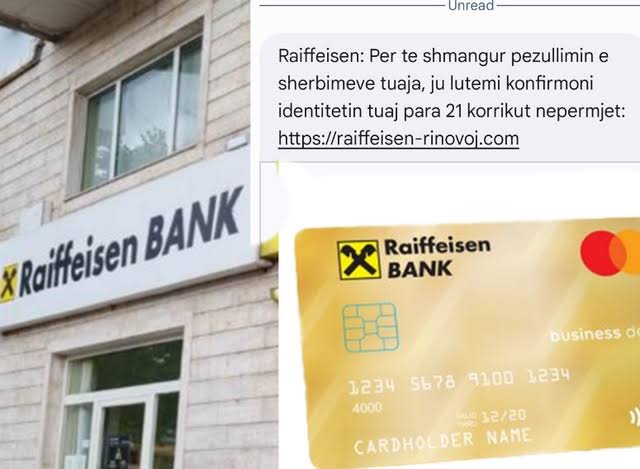
Raiffeisen Bank u ka drejtuar një apel urgjent të gjithë klientëve të saj, duke i paralajmëruar të bëjnë kujdes nga mesazhet mashtruese në celular që synojnë vjedhjen e të dhënave personale dhe llogarive bankare.
Sipas njoftimit zyrtar të bankës, keqbërësit po përdorin emrin e institucionit për të dërguar SMS ku kërkohet me urgjencë përditësimi i të dhënave, me pretekstin e shmangies së pezullimit të shërbimeve.
Klientët e Raiffeisen Bank nuk gjejnë qetësi nga sulmet për vjedhjen e parave
Si funksionon skema e mashtrimit?
Ekspertët e sigurisë sqarojnë se sulmi ndjek një skenar të mirëmenduar:
• SMS-i urgjent: Klienti merr një mesazh ku i kërkohet të veprojë shpejt.
• Linku kurth: Mesazhi përmban një link ku viktima ftohet të klikojë.
• Vjedhja e të dhënave: Pasi klikohet linku, përdoruesit i kërkohet të vendosë numrin e kartës, të dhënat personale dhe kodet njëpërdorimshe (OTP).
• Aksi në llogari: Sapo klienti dorëzon këto kode, sulmuesi fiton akses të plotë për të kryer transferta dhe veprime financiare të paautorizuara.
Udhëzimet e sigurisë: Çfarë duhet të bëni?
Banka ka listuar disa hapa kritikë që qytetarët duhet të ndjekin për të mbrojtur paratë e tyre:
• Mos klikoni në asnjë link që ju vjen me SMS. Shkruajeni gjithmonë manualisht adresën zyrtare të bankës në internet.
• Mos ndani kurrë të dhënat e kartës apo kodet e sigurisë që ju vijnë në celular.
• Raportoni menjëherë çdo komunikim të dyshimtë.
SKEMA/ Ish punonjësi i Kredo.al vjedh llogaritë e Raiffeisen Bank
Për çdo rast ku dyshohet se të dhënat janë kompromentuar ose nëse keni klikuar gabimisht në këto linke, Raiffeisen Bank udhëzon të kontaktohet urgjentisht bankën.